63 868 aplikacji na Androida zrobiło coś, czego współczesny system operacyjny domyślnie próbuje uniknąć: zezwoliło na nieszyfrowany ruch HTTP do wszystkich domen. To 33,74% aplikacji, dla których badaczom udało się odczytać konfigurację sieciową. Jeszcze szerszy wynik jest bardziej niepokojący — 84 032 aplikacje, czyli 44,40%, dopuszczały HTTP przynajmniej do jednej domeny. Problem nie sprowadza się
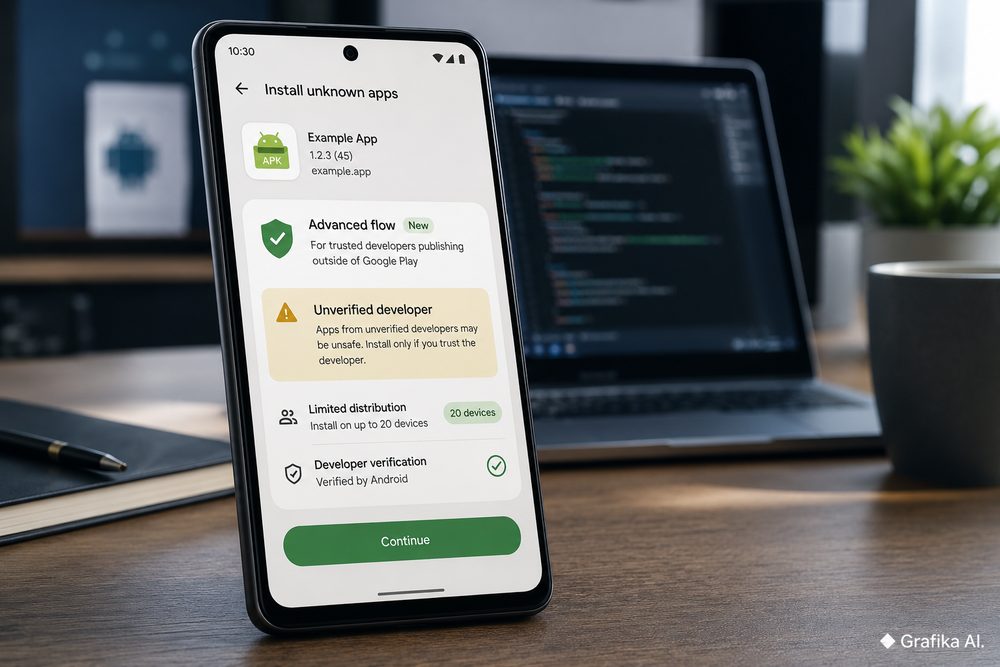
Android nie rezygnuje z sideloadingu, ale od sierpnia 2026 r. zaczyna wyraźnie oddzielać zwykłą instalację aplikacji od świadomego obchodzenia systemu weryfikacji twórców. Dla użytkownika oznacza to jedno: APK od niezweryfikowanego dewelopera nadal będzie można zainstalować, lecz nie zawsze tak szybko i bezpośrednio jak wcześniej. Dla twórców pojawia się natomiast druga ścieżka — limited distribution account,